防止網站圖片被盜連 .htaccess 設定參數修改順便打廣告
對於千辛萬苦架好網站、部落格的站長和部落客們來說,原本小本經營花在伺服器空間和流量的錢已經是一筆支出,卻有不肖網站開發者會偷其他人圖片到他們自己網站上使用,讓讀者瀏覽他們網站時,文章圖片卻是直接從我們伺服器取用,這就是俗稱的圖片盜連。
對於千辛萬苦架好網站、部落格的站長和部落客們來說,原本小本經營花在伺服器空間和流量的錢已經是一筆支出,卻有不肖網站開發者會偷其他人圖片到他們自己網站上使用,讓讀者瀏覽他們網站時,文章圖片卻是直接從我們伺服器取用,這就是俗稱的圖片盜連。
WordPress 是許多網站主跟部落客最愛的內容管理系統(CMS),在購買網域名稱後要指向伺服器空間前,需要先考慮一件事:「你的專屬網域名稱想用根域名(non-www),還是想使用加了 www 前綴的子域名?」 根域名(又稱裸域名,Naked Domain),例如我們 VEDFOLNIR.com
WordPress 是全球最多人使用的內容管理系統(CMS, Content Management System),在安裝 WP 的過程中會產生一組名為「.htaccess」的設定檔案,透過預設的的文件語法對 Linux 系統目錄進行各種權限規則設置。
在全新安裝 WordPress 這套內容管理系統(Content Management System, CMS)或是亂改系統設定以及切換成多站點網路系統(Multisite Network)等時候,有可能會發生鬼擋牆般無法登入後台的錯誤。
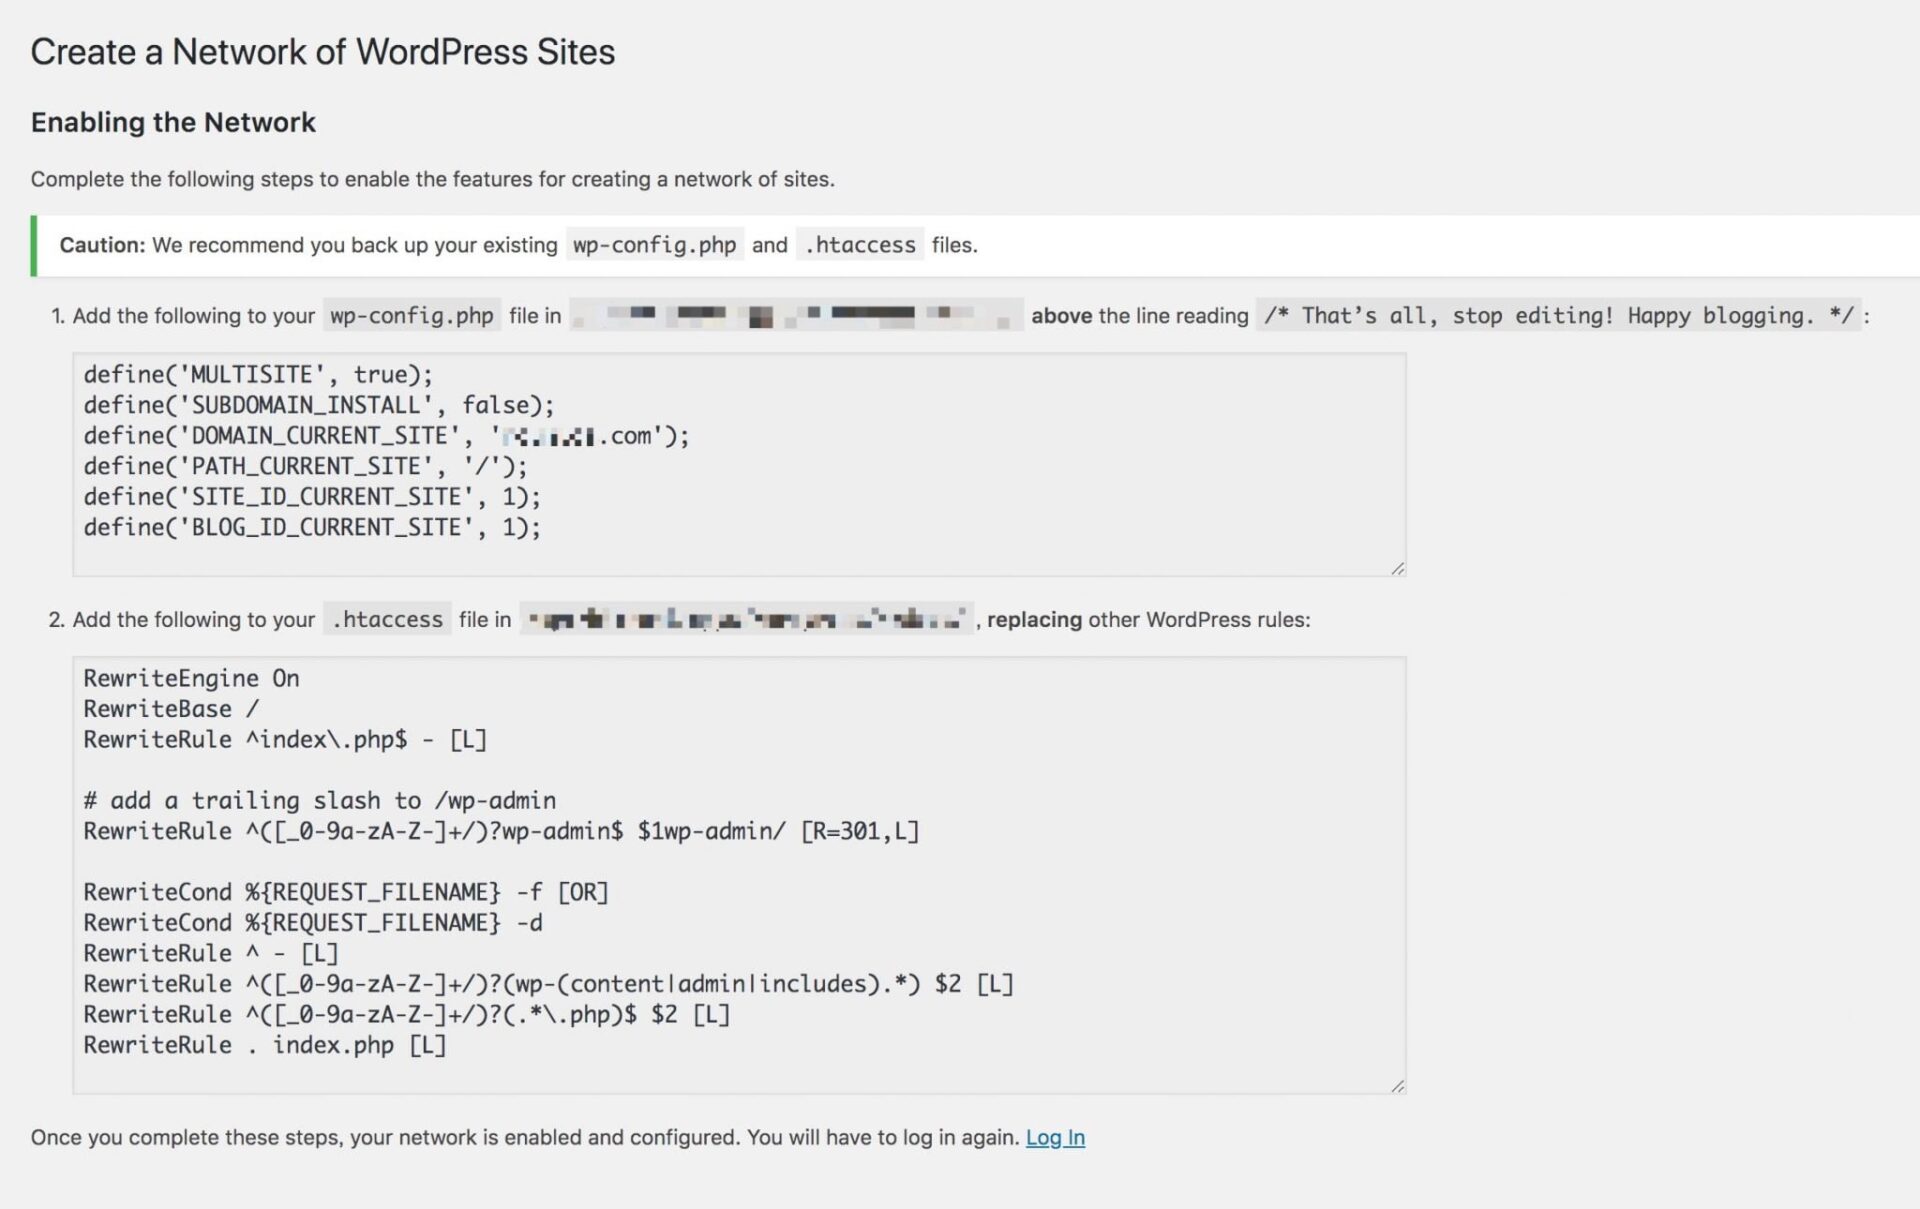
如果想靠一個域名(Domain Name)架設複數個子網站,WordPress 提供的 MU(Multisite)多站網路服務就能達到這目地。