周五下午两点四十二分,你的邮箱跳出一封主题写着「关于个人资料外泄事件之致歉与通知」的邮件,发件人是台湾旅客最常搭乘的廉价航空——乐桃航空(Peach Aviation)。
打开邮件前三段,公关团队迅速递上一颗定心丸:信用卡与护照信息「在任何情况下均未存储于此次受影响的服务器中」,航班运营也不受影响。接着话锋一转,承认负责发送电子报与积分提醒的外部邮件发送服务「Cuenote FC」(由 YMIRLINK, Inc. 提供)遭到第三方未经授权访问,旅客的姓名、出生日期、性别、地址、电话号码、电子邮箱地址与行程信息已经外泄。
这正是企业信息安全公关最经典的心理反差:官方把焦点锁死在「没漏刷卡信息、飞机照常起飞」,试图让旅客松一口气;但站在诈骗团伙的视角,一套完整的真实姓名+手机号+生日+具体行程信息,远比一张随时能挂失停卡的信用卡更难防御。更讽刺的是,这已经是乐桃在短短 11 天内,第二度因为外部邮件基础设施失守而卷入信息安全风暴。
本质解码:为什么「没中勒索软件」不代表更安全?
企业口中的「外部发信系统遭未经授权访问」,翻译成大白话,就是外包商的大门钥匙被复制,小偷安静地把整本会员名册印走,连警报都没响。
把航空公司想象成一间生意极好的连锁便当店。店里的「厨房」(订票核心与飞航系统)与「收银机」(资金流与信用卡系统)戒备森严;但每天要寄出百万封特价促销、积分到期提醒与异常通知,自己架设邮件服务器成本太高,也容易被收件箱判定为垃圾邮件。于是航空公司把「传单印刷与外送部」外包给专业厂商——乐桃的电子报与通知委由 YMIRLINK 的 Cuenote FC 处理,而订票确认信的云端环境则落在 IDC Frontier。
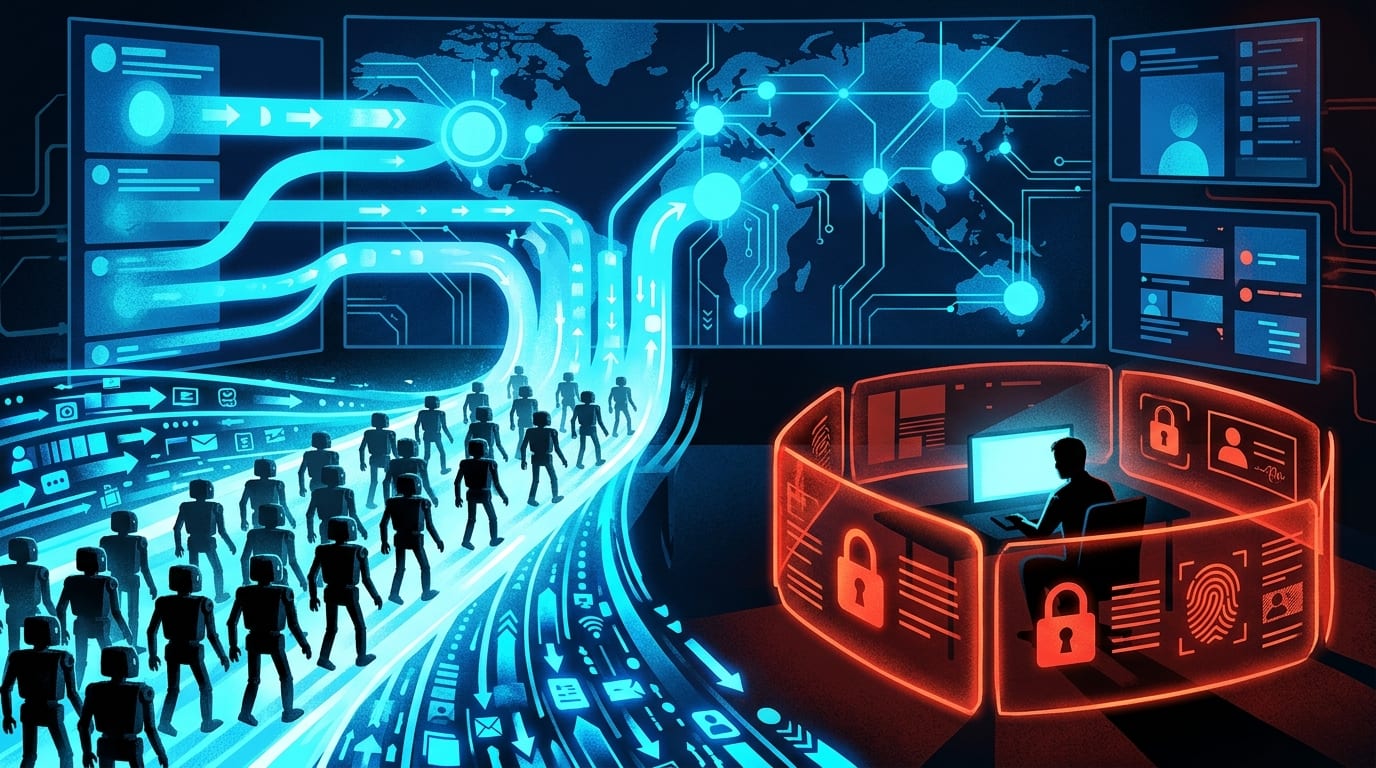
为了让外送部能精准发出「您的乐桃积分即将到期」或行程提醒,总店必须定期把顾客的姓名、生日、联系方式与行程信息同步过去。根据日本科技媒体 ITmedia NEWS(2026/11/11) 披露的 YMIRLINK 调查说明,本次事件确实并非把服务器文件加密勒索的「勒索软件攻击」,攻击者采取的是更安静的双重手法:
- 系统漏洞植入程序:攻击者利用系统弱点,在服务器植入未经授权的程序直接访问后端数据库。
- 窃取登录状态凭证:同步窃取用户的登录状态信息,直接冒充正规管理员身份,从正常管理界面把数据整批导出。
勒索软件会锁死主机、让服务瞬间停摆,反而容易第一时间曝光;静默渗透与凭证冒用则让数据在无声无息中流向外部。当日本大量企业共用同一套邮件 SaaS 平台,单一破口便瞬间演变成波及 49 个系统、最终确认约 4,786 万笔数据外泄的供应链多米诺骨牌效应。
暗面剖析:消失的 33 天,与被低估的「行程钓鱼」破口
外泄事件里最伤人的从来不是「系统被黑」那一秒,而是「信息已经在外流窜,旅客却整整一个月毫不知情」的信息真空期。
摊开时间轴,信息披露的落差一目了然:
| 日期 | 关键进展 | 鹰眼透视 |
|---|---|---|
| 2026/10/07 | 乐桃使用的云端商 IDC Frontier 遭勒索软件攻击,订票确认信延迟(系统涉约 189 万笔信息) | 第一记外包重拳(风传媒/中央社 CNA) |
| 2026/10/16 | YMIRLINK 社内首次检测到 Cuenote FC 异常访问 | 供应商端已发现入侵(ITmedia NEWS) |
| 2026/10/18 | 乐桃公告之承包商发现事件日期 | 距前次 IDC Frontier 事故仅隔 11 天 |
| 2026/10/26 | YMIRLINK 第 2 报指出 49 系统、最大约 5,163 万件外泄 | 日本银行、交通与媒体接连中招(INTERNET Watch) |
| 2026/11/06 | 乐桃确认影响范围并向日本个人信息保护委员会(PPC)通报 | 确认外泄 7 大项个人信息、不含信用卡与护照 |
| 2026/11/11 | YMIRLINK 更新总外泄件数为约 4,786 万件 | 披露漏洞植码与窃取登录凭证手法(ITmedia NEWS) |
| 2026/11/20 | 乐桃正式向旅客寄出致歉与通知信 | 距离 10/18 发现已过 33 天 |
更棘手的结构痛点藏在通知信后段的「对服务的影响」里:乐桃坦言,因航班变动在机场使用的「退款申请表」目前暂时无法使用,电子报与乐桃积分到期提醒也全面暂停。当官方正常服务渠道停摆,而外部攻击者手握你的真实姓名、电话、邮箱与行程信息时,一封写着「因系统维护,请点击链接补填航班退款或积分展延表单」的精准钓鱼消息,杀伤力远超一般广撒网式的诈骗。
现实锚点:2026 秋季日本旅游与 SaaS 供应链连环爆
把乐桃这封信放进 2026 年秋季的日本信息安全版图里看,这不是单一廉航的倒霉事故,而是整条日本旅游与会员数字供应链的集体失火。
除了乐桃在 10 月 7 日先因 IDC Frontier 勒索软件事故波及约 189 万笔订票邮件数据(TRAICY Global),10 月中旬爆发的 Cuenote FC 攻击更横扫日本日常消费与交通体系:美妆平台 @cosme 约 280 万人、万代南梦宫(Bandai Namco) 约 34 万件、JR 东海/西日本/九州旗下「Smart EX/Express 预约」约 17 万件,以及理索纳银行集团与朝日新闻社均名列受波及名单(ITmedia NEWS、INTERNET Watch)。
同一季内,日本旅游相关信息安全事故更是接连爆发:同受 IDC Frontier 攻击波及的 JR 东日本(最多约 206 万笔)、订票平台 skyticket(约 1,464 万笔)、日本航空(JAL) 委外系统 Amadeus IT Group(约 9.2 万笔,风传媒),以及冲绳石垣岛酒店第三方住宿系统(17,170 名旅客,含 234 份护照影像)。根据《读卖新闻》与趋势科技统计,日本企业因网络攻击导致信息外泄的公开事件,2024 年至少 503 起、2025 年 473 起,而 2026 年截至 10 月 5 日便已达 506 起(风传媒)。
边界与情境:哪些是过度恐慌?哪些才是真正的刀口?
理性防卫的第一步,是把有限的注意力花在真实风险上,而不是跟着社群恐慌去剪信用卡。
- 不必过度反应的边界:乐桃已明确确认信用卡号与护照信息未存储于受影响服务器,且航班运营不受影响,截至 2026 年 11 月 20 日亦未确认实际二次损害。你不需要为此立刻停卡或重办护照。
- 必须立刻拉高警戒的情境:如果你曾订阅乐桃电子报、订过乐桃航班、账户内持有乐桃积分,或近期有航班变动退款需求,未来数月对任何自称乐桃的「紧急退款链接」「积分即将过期展延」短信、邮件与来电都应保持零信任。若你在多家日本旅游或电商平台共用相同密码,应立即改用独立密码并开启两步验证(2FA)。
鹰眼总结:把「个人信息终究会漏」当成前提来设计生活防线
航空公司可以把发信业务外包给厂商,却永远无法把旅客的信任外包出去。
当单一邮件供应商失守就能牵连 4,786 万笔信息,个人防御的胜负早已不在企业的致歉信写得多诚恳,而在你是否彻底戒除「直接点击通知链接」的反射动作。记住一条铁律:凡是声称紧急、附带外部网址、又能准确报出你姓名与行程的消息,直接关闭窗口,改由自己手动打开 乐桃航空官方在线客服页面 或通过官网查询正式渠道核实——这就是你在外包时代成本最低、也最牢靠的个人防火墙。
以实际行动支持独立观点,与我们一同走得更远
每一篇条理清晰的分析、每一次不随波逐流的观察,背后都是对真实与品质的坚持。我们拒绝内容农场与算法流量绑架,坚持自由独立的客观发声。
维持高品质的原创写作与独立运营,需要持续的实质力量。您可以选择一次性赞助或每月定期支持,通过 Google 安全结账,与我们一同守护这份深刻与清醒。
由 Google 安全处理付款 · 可随时在 Google 账户管理或取消

留言板